Утекли имена, адреса и состав заказов, но не сид-фразы
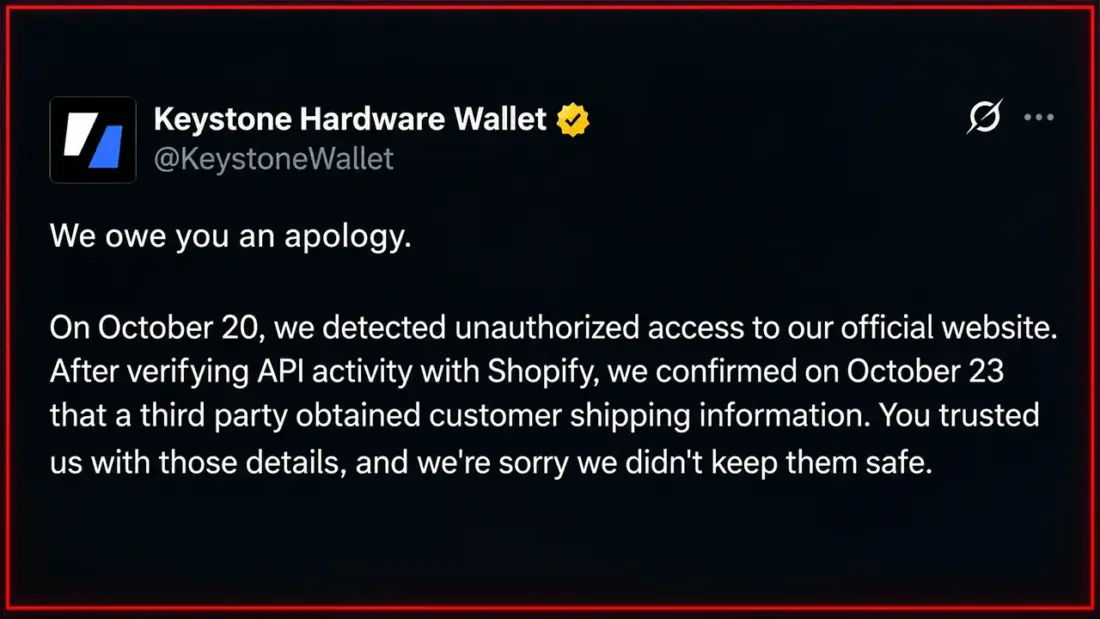
Keystone раскрыла инцидент 24 октября в своём аккаунте в X. Список украденного выглядит так: имена клиентов, их контактные данные, адреса доставки и сведения о заказах, то есть что именно человек купил и сколько заплатил.
Следите за новостями в нашем Telegram-канале 2Bitcoins.
По словам компании, данные банковских карт и счетов, сид-фразы, приватные ключи и пароли от кошельков не утекли. Средства на самих устройствах напрямую не под угрозой. Но злоумышленники теперь знают, кто держит холодный кошелёк и куда ему доставляют посылки.
Доступ заметили 20 октября, утечку подтвердили только 23-го
Несанкционированный доступ к официальному сайту Keystone обнаружила 20 октября. Ещё три дня ушло на проверку API-активности вместе с Shopify, платформой, на которой работает магазин. 23 октября компания подтвердила, что третья сторона получила данные о доставке.
Заходите в наш Telegram-чат 2Bitcoins, если хотите обсудить новость с другими читателями.
Keystone пишет, что закрыла доступ, устранила уязвимость, начала расследование и рассылает письма пострадавшим. Чего в заявлении нет: числа затронутых клиентов, срока, в течение которого посторонние сидели в системе, и даты, когда закрыли дыру. Компания обещает подробный отчёт в ближайшее время.
Почему данные заказа опаснее, чем кажется
Утечка связывает конкретного человека, его адрес и конкретную покупку. Как отмечает The Defiant, с таким набором фальшивое письмо от «поддержки» выглядит куда правдоподобнее, а заодно по нему проще вычислить людей для физического нападения. Для этого злоумышленникам не нужен доступ к самому кошельку.

Скриншот поста CZ с извинениями Keystone Wallet
Знание цены заказа делает схему ещё точнее. Мошенник может назвать модель устройства и сумму покупки, и жертва скорее поверит, что пишет настоящий продавец. Покупатель дорогой модели при этом становится заметной мишенью.
Схемы, которыми мошенники попробуют воспользоваться
Keystone прямо предупредила, что от её имени могут связаться по телефону, через SMS, по почте или обычным письмом. Типичные поводы, о которых говорит компания:
- возврат денег за заказ;
- бесплатная замена устройства;
- «исправление» проблемы с заказом или адресом.
Компания заявила, что ничего подобного не рассылает и никогда не просит сид-фразу или ключи. Отдельно она предупреждает: не вводите сид-фразу в устройство, которое вы не заказывали. Схема с присланным «новым» кошельком как раз на это и рассчитана. Ссылки из неожиданных сообщений лучше не открывать, а адрес сайта набирать вручную. При сомнениях Keystone просит писать на support@keyst.one.
Keystone не первая: Trezor и SafePal тоже теряли данные клиентов
У других производителей холодных кошельков уже были похожие утечки. В Trezor данные утекли через взлом службы доставки, и по обновлённым данным компании пострадали 80 689 клиентов. Trezor тоже предупреждала о фишинге и угрозе физической безопасности, но уточняла, что содержимое посылок не раскрыто.
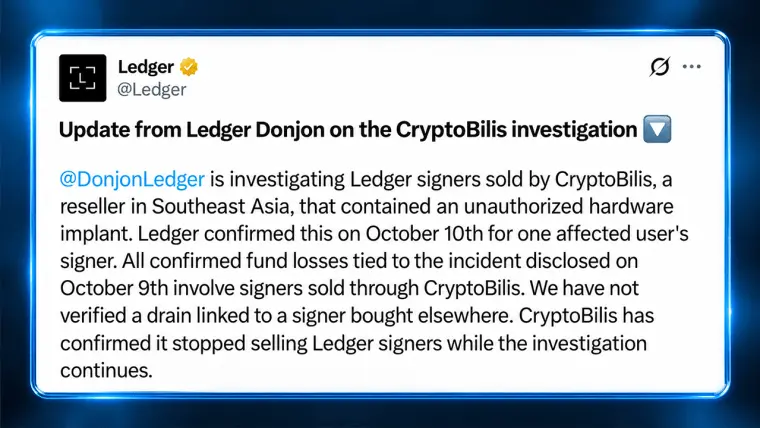
Скриншот поста Ledger в X о расследовании CryptoBilis
У SafePal дыра нашлась в плагине для отслеживания заказов. Она затронула около 39 798 покупателей, оформивших заказ со 2 марта 2025 года по 11 апреля 2026 года. Утекли имена, email, телефоны и адреса доставки.
Читайте также: Биткоин ушёл ниже $81 000 и 50-дневной средней: что давит на рынок
| Компания | Источник утечки | Пострадавших |
|---|---|---|
| Keystone | Сайт на Shopify | Не раскрыто |
| Trezor | Служба доставки | 80 689 |
| SafePal | Плагин отслеживания заказов | около 39 798 |
Во всех трёх историях сами устройства не взломаны: утечки шли через магазины, подрядчиков и плагины. В этом отличие от историй вроде взлома Trust Wallet или атаки на биржу Bybit. Но ходлеру, который купил холодный кошелёк ради безопасности, мало утешения, если его адрес оказался в базе у мошенников.
Дальше главное - подробный отчёт Keystone. Из него должно стать понятно, сколько клиентов пострадало и как долго злоумышленники имели доступ. Пока этих цифр нет, покупателям Keystone стоит считать любой звонок или письмо «от поддержки» попыткой фишинга, пока не доказано обратное.
ПОДПИСЫВАЙТЕСЬ НА НАШ КАНАЛ В ТЕЛЕГРАМЕ, ЧТОБЫ БЫТЬ В КУРСЕ.