
Механика взлома через браузер
Злоумышленники прячут вредоносный код на обычных сайтах и в рекламных сетях, включая баннеры на крупных площадках и в соцсетях. Стоит пользователю открыть страницу или случайно задеть объявление в Safari, как в фоновом режиме срабатывают наборы эксплойтов — DarkSword или Coruna. Они пробивают защиту через уязвимости в браузерном движке и ядре операционной системы без какого-либо участия владельца телефона.
Заходите в наш Telegram-чат 2Bitcoins, если хотите обсудить новость с другими читателями.
Под удар попадают сразу два поколения систем: DarkSword нацелен на версии с iOS 18.4 по 18.7, а Coruna атакует старые сборки от iOS 13 до iOS 17.2.1. Поскольку DarkSword попал в открытый доступ еще полгода назад, к осени вокруг него выстроили полноценный теневой бизнес. Готовый набор инструментов для взлома продают за $12 888, а организаторы привлекают партнеров среди владельцев сайтов и рекламных сетей, предоставляя им панели управления с комиссиями и лимитами на число зараженных устройств. Весной эксперты уже фиксировали похожие угрозы, когда вирус Ghostblade атаковал кошельки на устройствах Apple.
Кража $16 428 за несколько минут
Наглядный пример такой атаки произошел 15 октября с владелицей iPhone 15 на базе iOS 18, о чем стало известно из Telegram-канала Марии Дорвей. Девушка искала видео через мобильный интернет в Safari, случайно коснулась рекламного блока и попала на редирект. Система не запрашивала никаких разрешений и ничего не скачивала, но уже в 12:29 с ее кошелька в сети Tron ушли 16 428 USDT, а через двенадцать секунд скрипт вывел TRX, оставив на балансе ровно 0,04 монеты.
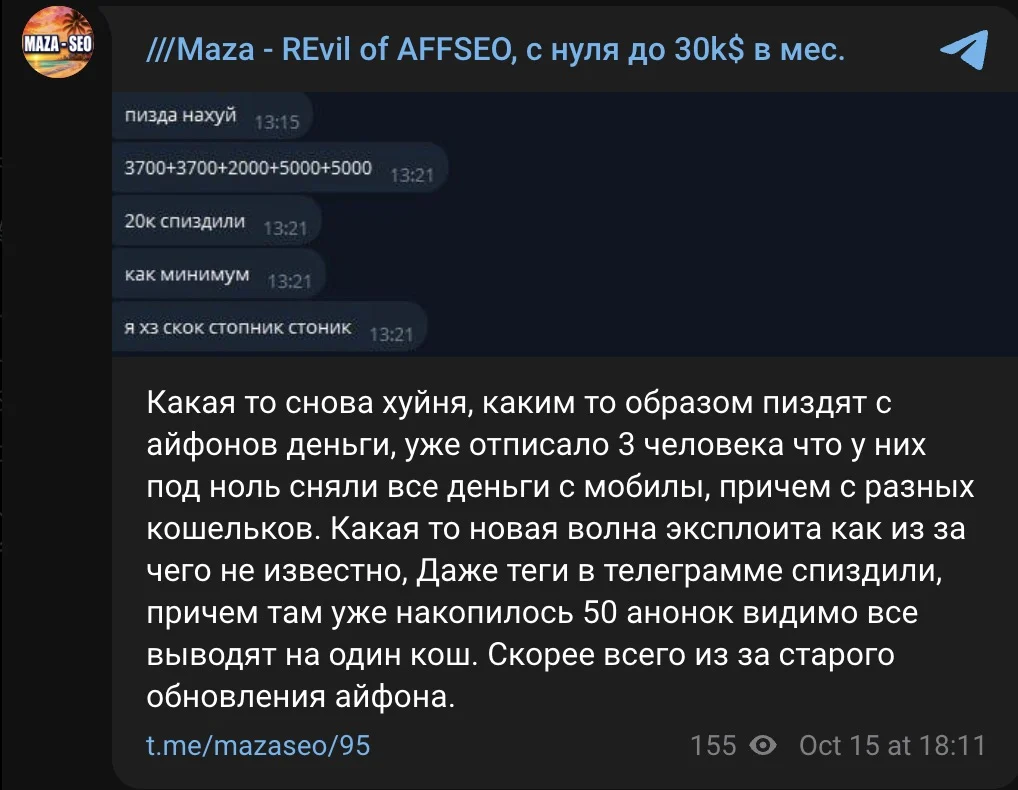
Скриншот Telegram-канала с перепиской и постом о деньгах
Одновременно хакеры опустошили ее счета в сети TON. Вредонос за раз обнулил три разных приложения с тремя отдельными сид-фразами, хотя две из них владелица телефона нигде не записывала. Встроенная функция подписания транзакций не спасла: она защищает только от действий на самом смартфоне, а в этом случае переводы подписывал удаленный компьютер хакеров с помощью украденных ключей. Вскоре после взлома сам iPhone превратился в «кирпич» — с экрана пропали иконки приложений, а банковские клиенты перестали открываться.
Масштабы потерь и конвертация в USDD
Средства жертвы ушли на специальный кошелек-сборщик, где к моменту проверки уже лежали $174 000, стянутые с шестнадцати других адресов. Менее чем через час после кражи злоумышленники обменяли всю сумму на алгоритмический стейблкоин USDD. Такой шаг не дает компании Tether заблокировать украденные активы, поэтому вернуть средства через эмитента невозможно.
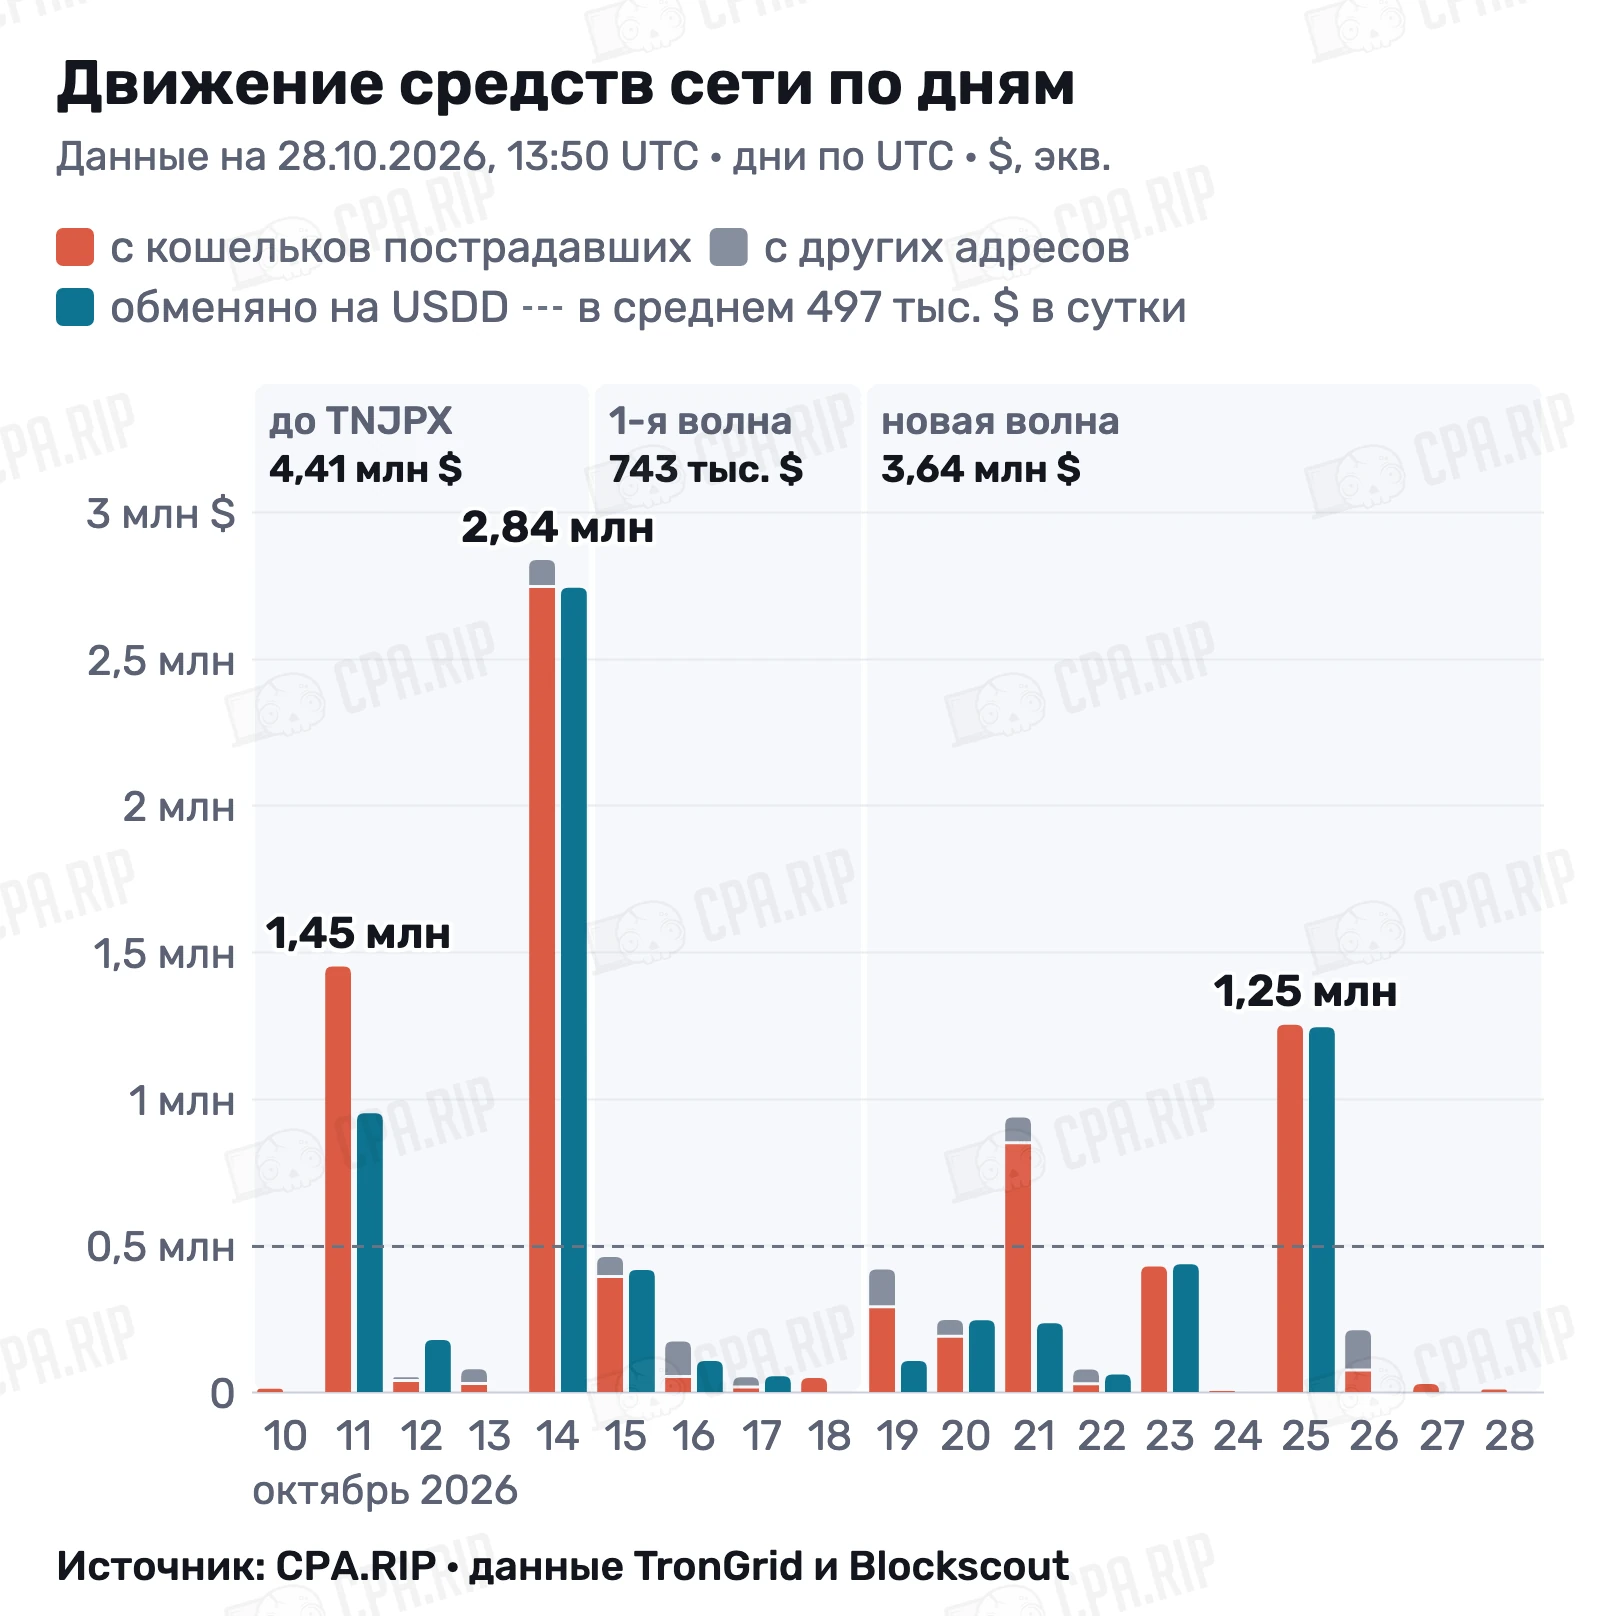
Столбчатая диаграмма движения средств сети по дням
Аналитики портала cpa.rip проследили за движением монет в этой сети с 10 по 28 октября. За 18 дней через девять общих транзитных кошельков-накопителей прошло 5,57 млн USDT. Из них 4,40 млн USDT поступили напрямую от связанных с этим случаем сборщиков, а еще 1,17 млн USDT пришли со сторонних адресов. В профильном издании appleinsider.ru общие потери от кампании оценивают в диапазоне от $2 млн до $5,5 млн. Это уже не первый крупный инцидент с мобильными хранилищами: ранее пользователи Trust Wallet потеряли миллионы из-за другой уязвимости.
Какие данные и приложения под угрозой
Скрипт нацелен не только на одно конкретное приложение, а выгребает с зараженного смартфона максимум личной информации. В список того, что уходит на серверы злоумышленников, входят:
- файлы мобильных кошельков Trust Wallet, MetaMask, Phantom и TronLink вместе с секретными ключами;
- сид-фразы и приватные ключи, которые вредонос умеет распознавать и вытаскивать из текстовых заметок и фотографий;
- сохраненные пароли, личные переписки и медиафайлы из памяти устройства.
Отказ от посещения сомнительных сайтов не гарантирует сохранность монет, поскольку зараженные баннеры проникают в легальные рекламные сети. Единственный рабочий способ закрыть уязвимость браузерного движка для держателей криптовалюты на iPhone — проверить настройки смартфона и принудительно обновить iOS до актуальной версии, не откладывая установку патчей безопасности.
Читайте также: BitMart взломали посреди реструктуризации: след ведёт к Mercado Bitcoin
Следите за новостями в нашем Telegram-канале 2Bitcoins.
ПОДПИСЫВАЙТЕСЬ НА НАШ КАНАЛ В ТЕЛЕГРАМЕ, ЧТОБЫ БЫТЬ В КУРСЕ.


