Как работает эксплойт в FomoPeek
Аналитики безопасности из SlowMist совместно с криптобиржей OKX обнаружили вредоносный код в версиях приложения от 1.1 до 1.2. Изначально FomoPeek позиционировалось в App Store как безопасный инструмент для отслеживания крупных транзакций китов в сетях Ethereum, Solana и Tron. Программа не требовала подключения кошелька, обещая работать исключительно в режиме чтения.
На практике внутри FomoPeek скрывались два сторонних модуля. Первый отвечал за связь с сервером злоумышленников, а второй представлял собой фреймворк с восемью методами атаки на ядро iOS. Алгоритм автоматически определял модель iPhone и версию операционной системы, после чего запускал подходящий эксплойт. Ранее индустрия уже сталкивалась с подобными угрозами, когда вирус ghostblade успешно атаковал устройства для кражи цифровых активов.
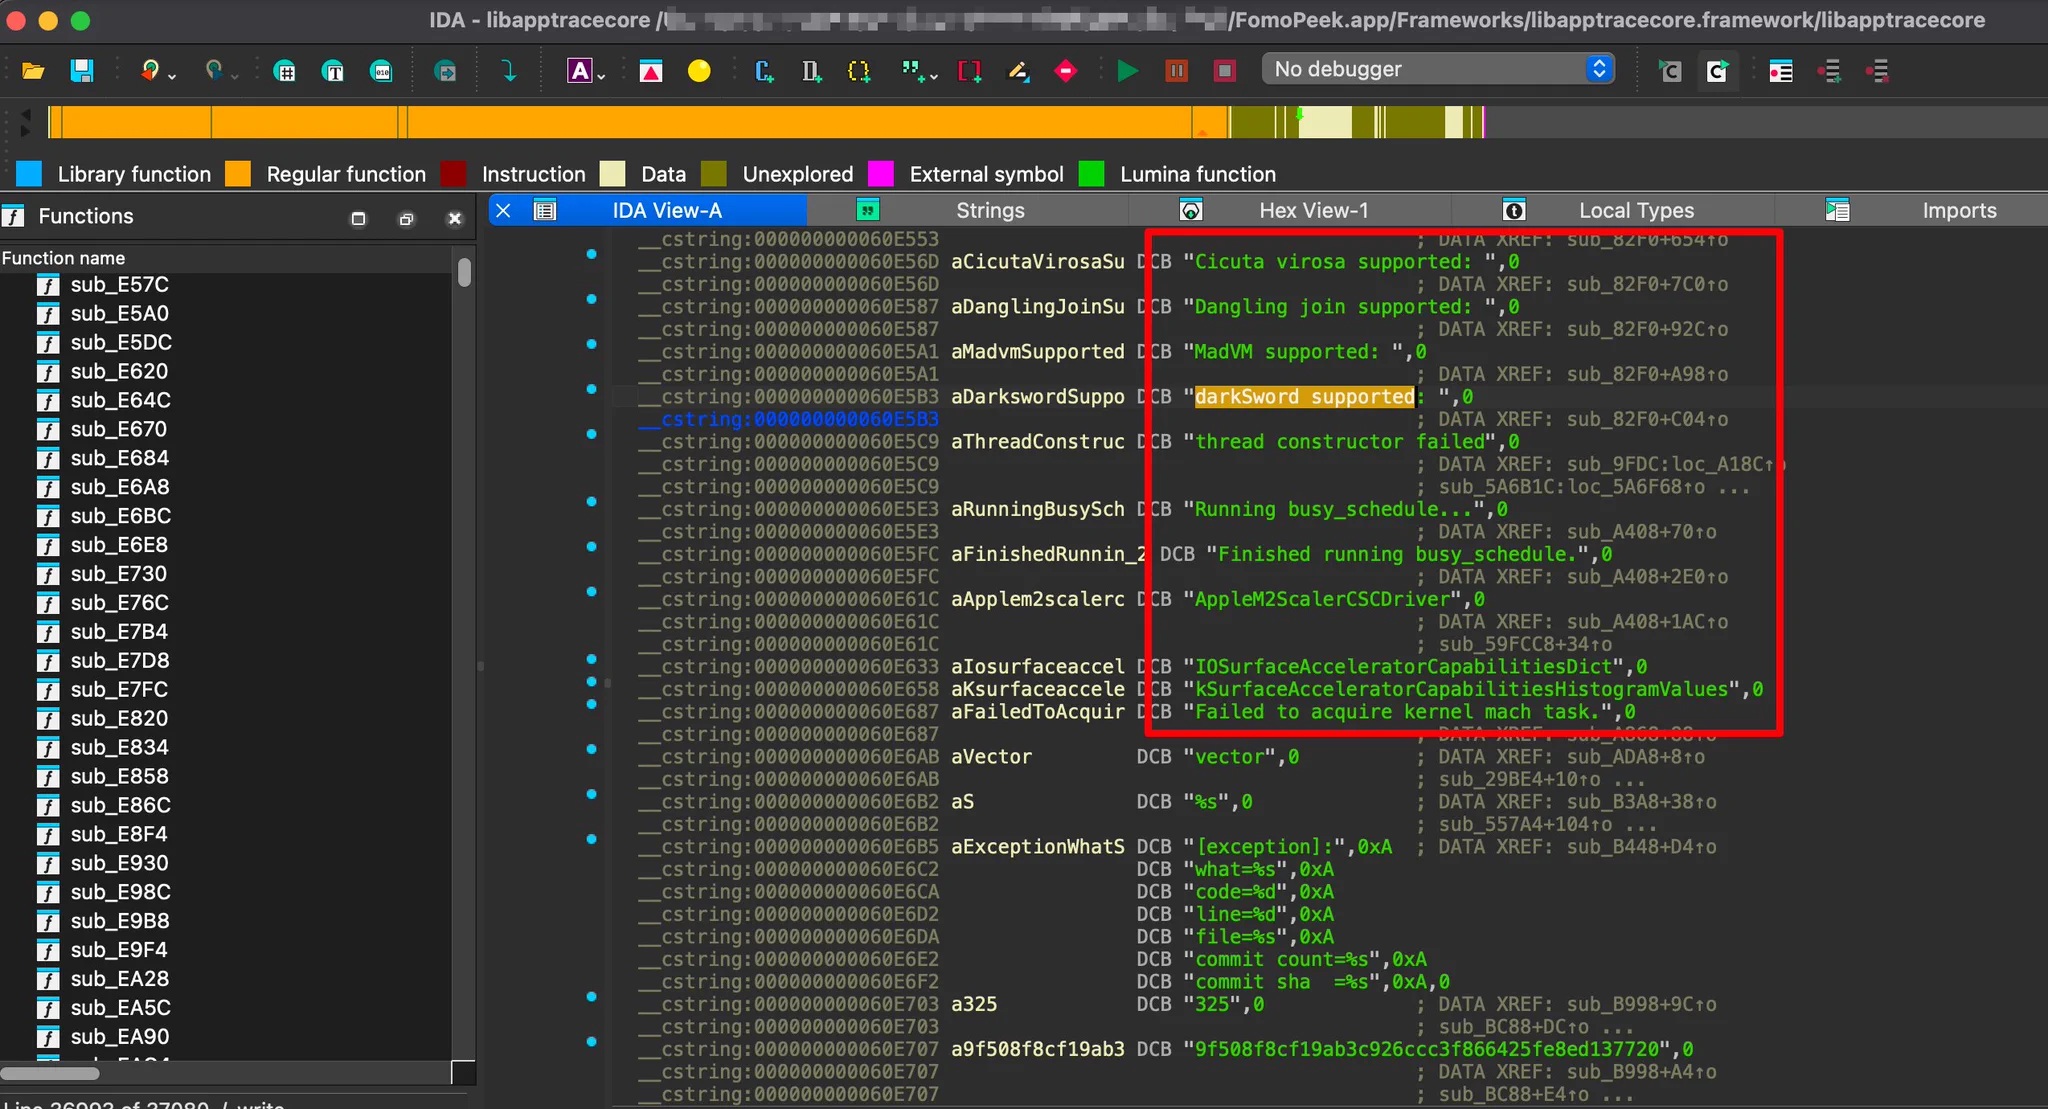
Анализ кода приложения в среде разработки IDA с выделенными строками данных
В случае успешного взлома приложение выходило за пределы «песочницы» Apple — изолированной среды, которая не дает программам читать чужие файлы. Троян получал доступ к системной утилите Keychain, расшифровывал данные и вытягивал сид-фразы, приватные ключи и пароли из других установленных приложений. По словам основателя SlowMist Ю Сяня, вредоносная активность запускалась автоматически в фоновом режиме через равные промежутки времени.
Кому угрожает опасность и что делать
Уязвимости подвержены устройства под управлением iOS 12.0–18.7, а также сборок 26.0–26.1. Чем старее версия операционной системы на смартфоне, тем выше риск успешного срабатывания эксплойта и потери средств.
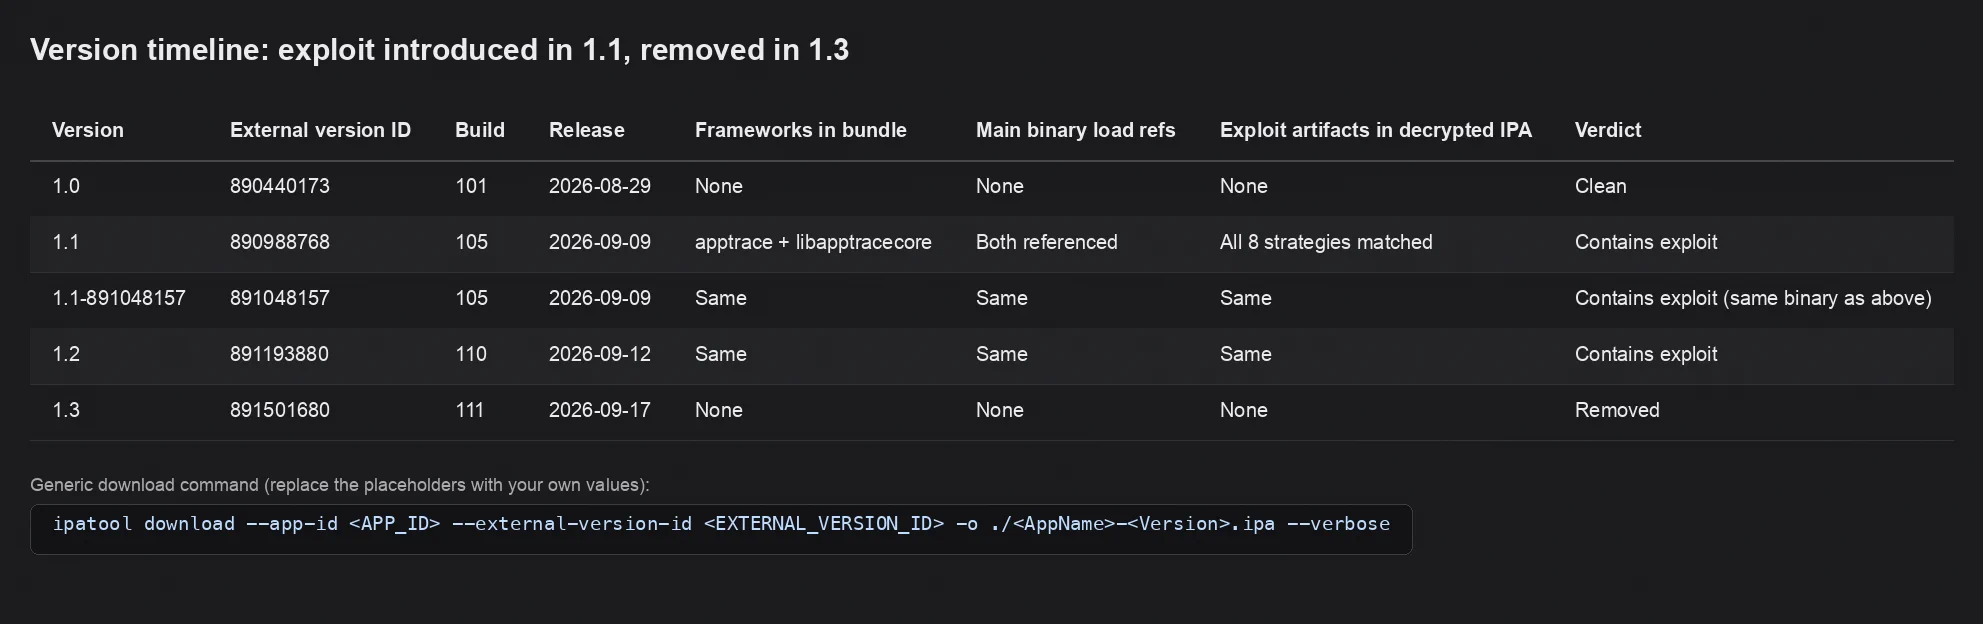
Таблица версий приложения с анализом наличия эксплойта
Команда SlowMist и представители Binance призвали пользователей некастодиальных кошельков к немедленным действиям. Если на устройстве когда-либо стояла программа FomoPeek, криптовалюту необходимо срочно перевести на безопасный адрес.
Заходите в наш Telegram-чат 2Bitcoins, если хотите обсудить новость с другими читателями.
Специалисты рекомендуют следующий алгоритм защиты активов:
- создать новый кошелек на устройстве, куда никогда не устанавливалось это приложение
- перевести все средства на новые адреса
- полностью удалить FomoPeek со старого смартфона
- обновить операционную систему до последней доступной версии
Читайте также: Гонконгская Boyaa Interactive увеличила запасы Биткоина до 4468 BTC: акции игрового гиганта растут
Дальнейшее использование скомпрометированного устройства для хранения криптовалют остается небезопасным даже после удаления трояна. В случае кражи средств аналитики советуют сохранить смартфон в текущем состоянии как улику для потенциального расследования.
ПОДПИСЫВАЙТЕСЬ НА НАШ КАНАЛ В ТЕЛЕГРАМЕ, ЧТОБЫ БЫТЬ В КУРСЕ.